

Plateforme Web de Pentest
Introduction
CONTEXTE
Ce projet s’inscrit dans une démarche pédagogique visant à renforcer la culture de la cybersécurité par la pratique, en proposant une alternative locale aux plateformes d’entraînement reconnues comme DVWA ou RootMe.
OBJECTIFS
l’objectif est de concevoir un environnement de laboratoire contrôlé qui simule des vulnérabilités critiques telles que les injections SQL, les failles XSS ou les défauts d’authentification pour permettre aux étudiants de comprendre concrètement les mécanismes d’attaque pour mieux appréhender les principes du développement sécurisé et de l’audit technique.
Xampp
Il agit comme un simulateur de serveur web complet qui permet de transformer notre propre ordinateur en un environnement de travail local. Son rôle principal est d’offrir une infrastructure « tout-en-un ».
Front End en HTML, CSS et JavaScript
Le HTML définit la structure et le contenu (le squelette), le CSS gère l’apparence et la mise en page (l’esthétique), et le JavaScript ajoute de l’interactivité côté utilisateur (les animations ou calculs immédiats). ception et l’ingénierie mécanique.
Back End en PHP et Python
Ils constituent la partie invisible et « intelligente » de votre projet, fonctionnant comme un moteur caché qui alimente l’interface utilisateur.

1 –XSS Learning Lab
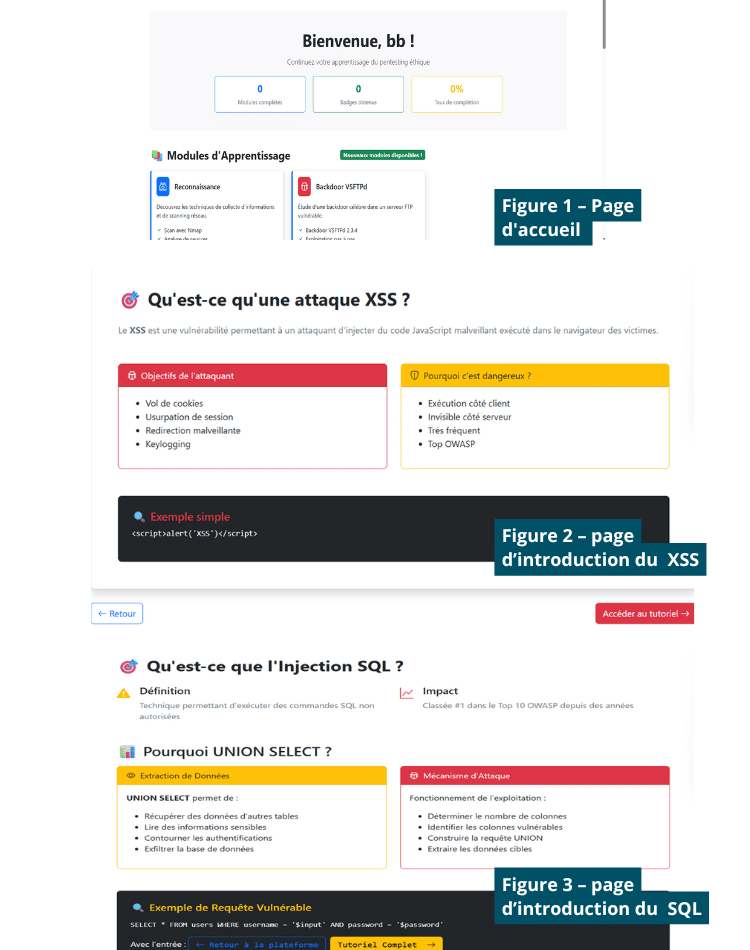
Le XSS est une vulnérabilité web qui permet à un attaquant d’injecter et d’exécuter du code JavaScript malveillant dans le navigateur d’un autre utilisateur, via un site web vulnérable. Il existe 03 types de XSS et chacun d’eux est expliqué dans le lab et les différents tutoriels.
2 – Injection SQL (SQL Injection)
C’est une attaque qui consiste à insérer du code SQL malveillant dans une requête afin de manipuler la base de données d’une application web.
Elle exploite une application qui concatène des entrées utilisateur directement dans ses requêtes SQL, sans validation ni protection.
Bilan
Un projet porté par : Michel BODOLDJOB – Clauden BY – Jonathan FOKOUO KAMTO – Yannick KOMGUEM
Année : 2025-2026
L’application a été réalisée avec succès et est prête à être soumise à des tests par les étudiants. Les attaques implémenté sont près à l’usage
Perspectives :
•Cette application pourra être mise à jour ultérieurement par l’ajout de nouvelles attaques.
Benjamin Chervy – Enseignant référent – Client – 3iL Ingénieurs